

Iedere computergebruiker kent het ritueel.
Je wilt gewoon verder werken en plots verschijnt er weer een melding dat iets dringend moet worden bijgewerkt. Adobe wil een update, Zoom wil een update, Windows wil herstarten en ergens begint een printer zonder enige aanleiding geluid te maken.
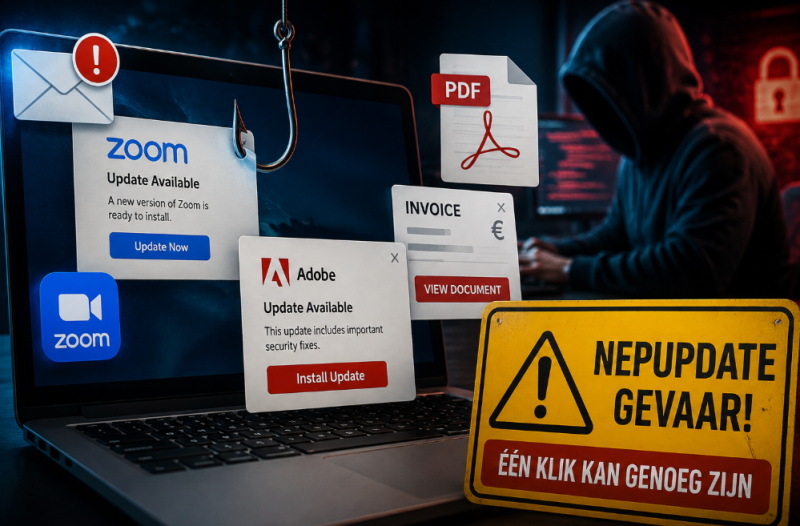
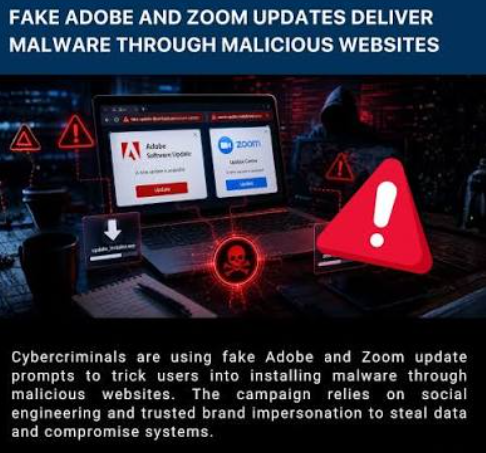
Precies van die automatische klikreflex maken cybercriminelen nu gebruik. Beveiligingsonderzoekers waarschuwen voor een campagne die zich voordoet als onder meer updates voor bekende software, terwijl je in werkelijkheid de digitale voordeur voor aanvallers openzet.
De campagne wordt door onderzoekers van Securonix Threat Research SMOKE#SCREEN genoemd. Slachtoffers krijgen niet alleen zogenaamde updates voor Zoom en Adobe voorgeschoteld, maar ook overtuigend ogende facturen, verzoeken om documenten te controleren en andere zakelijke bestanden.
Open je het verkeerde bestand, dan kan uiteindelijk ConnectWise ScreenConnect worden geïnstalleerd. En daar zit de slimme truc: dat is helemaal geen malware. Het is legitieme remote monitoring and management-software waarmee IT'ers computers op afstand kunnen beheren. Alleen zit er in dit geval geen vriendelijke helpdeskmedewerker aan de andere kant die uw printer probeert te herstellen.
Eenmaal geïnstalleerd kan dergelijke software aanvallers een bijzonder handige ingang geven om een computer op afstand te beheren, bestanden te bekijken, gegevens buit te maken of bijkomende malware te installeren.
In eerdere door Securonix onderzochte aanvallen werd ScreenConnect zelfs gebruikt om toegang tot besmette computers te behouden en verder door een bedrijfsnetwerk te bewegen. Dat legitieme karakter maakt dergelijke aanvallen interessant: beveiligingssoftware kan een bekend IT-programma nu eenmaal minder eenvoudig behandelen alsof het een bestand heet IK_BEN_ZEKER_GEEN_VIRUS.exe.
SMOKE#SCREEN wordt volgens de onderzoekers bovendien voortdurend aangepast. Nieuwere varianten proberen beveiligingsmaatregelen te verzwakken en detectie te ontwijken. De aanvallers gebruiken daarbij ook vertrouwde internetdiensten zoals Dropbox en Cloudflare om onderdelen van hun aanval te verspreiden.
Zowel Windows als macOS worden geviseerd. Dat past in een bredere trend die Securonix dit jaar ziet: criminelen lenen steeds vaker de geloofwaardigheid van bekende merken, clouddiensten en legitieme beheerprogramma's in plaats van slachtoffers een overduidelijk verdacht bestand voor te schotelen.
De beste verdediging is gelukkig behoorlijk ouderwets: vertrouw een onverwachte update niet omdat er een bekend logo boven staat. Krijg je via een mail of document plots het verzoek om Adobe, Zoom of andere software bij te werken, gebruik die link dan niet. Open het programma zelf en controleer daar op updates, of ga rechtstreeks naar de officiële website. Voor bedrijven raden onderzoekers daarnaast aan onverwachte installaties van programma's als ScreenConnect, AnyDesk en andere beheertools nauwlettend in de gaten te houden.
Cybercriminaliteit anno 2026, technisch bijzonder geavanceerd, maar uiteindelijk blijft de zwakste beveiligingslaag vaak gewoon de mens die denkt: “Ja ja, update maar en bek toe.”